Strona może być nieaktualna
Nikt jej nie zmieniał od 58 miesięcy (ostatni commit: 2022-01-05, kaatarzyna). Jeśli opisuje stan, którego już nie ma, zgłoś ją jako nieaktualną.
Płatne pakiety dla firm
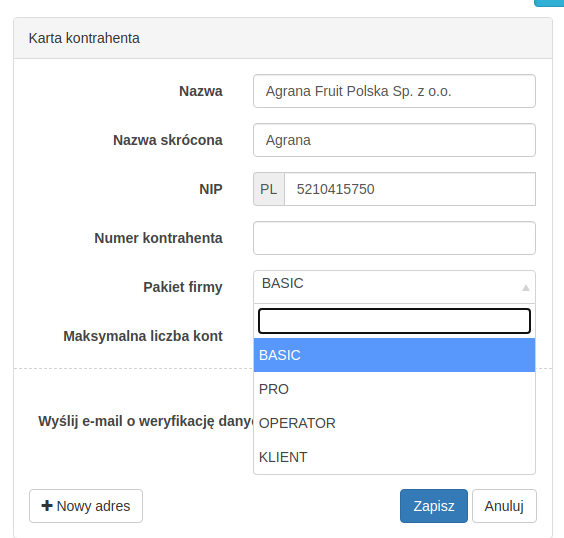
W platformie istnieją 4 możliwe do ustawienia firmie pakiety:
BASIC,PRO,OPERATOR,CLIENT.
Można je ustawić w szczegółach firmy - zakładka "Firmy" -> szczegóły firmy. Za możliwość edycji pola odpowiada
uprawnienie podstawowe ROLE_MANAGE_COMPANY_PRICING_PLAN ("Edycja pakietu dla firmy"):
Ograniczenie uprawnień w zależności od pakietu firmy
Część uprawnień podstawowych zależna jest od roli zalogowanego
użytkownika (więcej o uprawnieniach podstawowych)
. Uprawnienia te są oznaczone w bazie danych - w tabeli authority flaga assigned_to_pricing_plan jest ustawiona
na false (lub nieuzupełniona). Uprawnienia te można przypisywać poszczególnym rolom z poziomu aplikacji (zakładka "
Ustawienia" -> sekcja "Ustawienia ról użytkowników" -> szczegóły roli -> podzakładka "Ustawienia podstawowe").
Uprawnienia zależne od pakietu są niemożliwe do dodania/edycji w zakładce "Ustawienia". Zależą one od pakietu firmy
zalogowanego użytkownika. Informację o tym, że uprawnienie jest zależne od pakietu przechowuje
flaga assigned_to_pricing_plan w tabeli authority (gdy przyjmuje wartość true, uprawnienie jest zależne od
pakietu).
Informacje o tym, do których pakietów przypisane jest dane uprawnienie można znaleźć w tabeli authority_pricing_plan.
Przechowuje ona powiązanie między uprawnieniem (referencja do tabeli authority) i pakietem (nazwa pakietu):
apollo=# select * from authority_pricing_plan;
    id     | pricing_plan | authority_id
-----------+--------------+--------------
 241102440 | PRO          |          203
 241102441 | OPERATOR     |          203
 241102442 | CLIENT       |          203
 241102443 | PRO          |    232848847
 241102444 | OPERATOR     |    232848847
 241102445 | CLIENT       |    232848847
 241102446 | PRO          |    239014317
 241102447 | OPERATOR     |    239014317
 241102448 | CLIENT       |    239014317
(9 rows)
Aktualnie zmiany powiązań między pakietami a uprawnieniami możliwe są tylko z poziomu bazy danych. Ewentualne korekty wymagają zmian w dwóch miejscach:
- poprawne ustawienie kolumny
assigned_to_pricing_planw tabeliauthority(true- jeśli zależne od pakietu,false- w przeciwnym przypadku), - dodanie/usunięcie wpisu do tabeli
authority_pricing_plan, - dodanie/usunięcie wpisów w
role_group_authority.
Po zmianach w tych ustawieniach należy wyczyścić kesze USERS_CACHE i USERS_ACCOUNT_CACHE - można to zrobić jednym
guzikiem w panelu admina ("Wyczyść cache dla wszystkich aktywnych użytkowników").
Przykład uprawnienia zależnego od pakietu
Wyobraźmy sobie taką sytuację - mamy dwie firmy przewoźników, A i B:
- firma A ma wykupiony pakiet
BASIC, - firma B ma wykupiony pakiet
PRO.
Mamy też uprawnienie zależne od pakietu - niech będzie to uprawnienie do oglądania historii aktywności
użytkowników ROLE_ACCESS_USERS_ACTIVITY. Uprawnienie to jest przypisane do pakietu PRO.
Obie firmy mają użytkowników:
- firma A ma użytkownika USER_A z rolą
CARRIER, - firma B ma użytkownika USER_B z rolą
CARRIER.
Przy takiej konfiguracji:
- USER_A nie będzie miał dostępu do zakładki z historią aktywności użytowników - pakiet jego firmy to
BASIC, a uprawnienie pozwalające na dostęp do historii aktywności nie jest dostępne w tym pakiecie, - USER_B będzie miał dostęp do zakładki z historią aktywności użytkowników - pakiet jego firmy to
PRO, a w tabeliauthority_pricing_planistnieje powiązanie tego pakietu z uprawnieniem do oglądania historii aktywności użytkowników.
Nadrzędność powiązania z rolami - furtka do robienia bigosu
Firmie można przypisać uprawnienia ponad przypisany do niej pakiet. Korzystamy tutaj z tego, że powiązanie
w role_group_authority jest nadrzędne nad flagą assigned_to_pricing_plan.
Wyszukując uprawnienia dla użytkownika:
- wyszukujemy wszystkie uprawnienia przypisane do jego roli (czyli istniejące powiązania w
role_group_authority- bez dodatkowych warunków), - wyszukujemy wszystkie uprawnienia przypisane do pakietu jego firmy.
Istnieje zatem możliwość, że:
- uprawnienie X jest przypisane do pakietu
PRO, - użytkownik jest w firmie z pakietem
BASIC, która nie powinna mieć danego uprawnienia, - po dodaniu (w bazie) powiązania między rolą tego użytkownika a uprawnieniem X użytkownik będzie mógł korzystać z zabezpieczonej funkcjonalności - pomimo że wykracza ona poza pakiet jego firmy.
Ostatnia zmiana: 2022-01-05 · kaatarzyna
Zbudowano: 2026-11-20 10:32 UTC · wersja 1.0.0 · rewizja: 19fcdc12e